A modulról
Miért fizet egy cég azért, hogy hibát találjanak a rendszerében? Ismerd meg a bug bounty világát ebben az ingyenes, kezdőknek szóló magyar kurzusban.
Megnézzük, honnan ered a hibajutalmazás, kinek előnyös, hogyan működik egy program, és miben különbözik a pentesttől és a sérülékenység-bejelentési szabályzattól. Valós nemzetközi és magyar történeteken keresztül ismerkedhetsz meg a kutatói munkával és a Hacktify szolgáltatásával.
- 8 rövid lecke, életszerű döntési helyzetekkel
- 8 kérdéses záróteszt, 75%-os teljesítési küszöbbel
- Előzetes hackerismeret nem szükséges
- Becsült tanulási idő: 30–40 perc
Ez ismeretterjesztő alapozás, nem gyakorlati behatolástesztelő képzés. A kurzus nem jogosít fel idegen rendszerek tesztelésére, és nem ad IBF-képesítést.
Tananyag
A bug bounty világa
-
1. Mi az a bug bounty?
-
2. Honnan ered az ötlet?
-
3. Kinek jó, és miért jelentős?
-
4. Bug bounty, pentest vagy VDP?
-
5. Hogyan működik egy program?
-
6. Az etikus működés határai
-
7. Valós történetek, magyar sikerek
-
8. Bug bounty itthon és a Hacktifynál
-
Záróteszt: A bug bounty alapjai
Igazolás, amit meg is mutathatsz
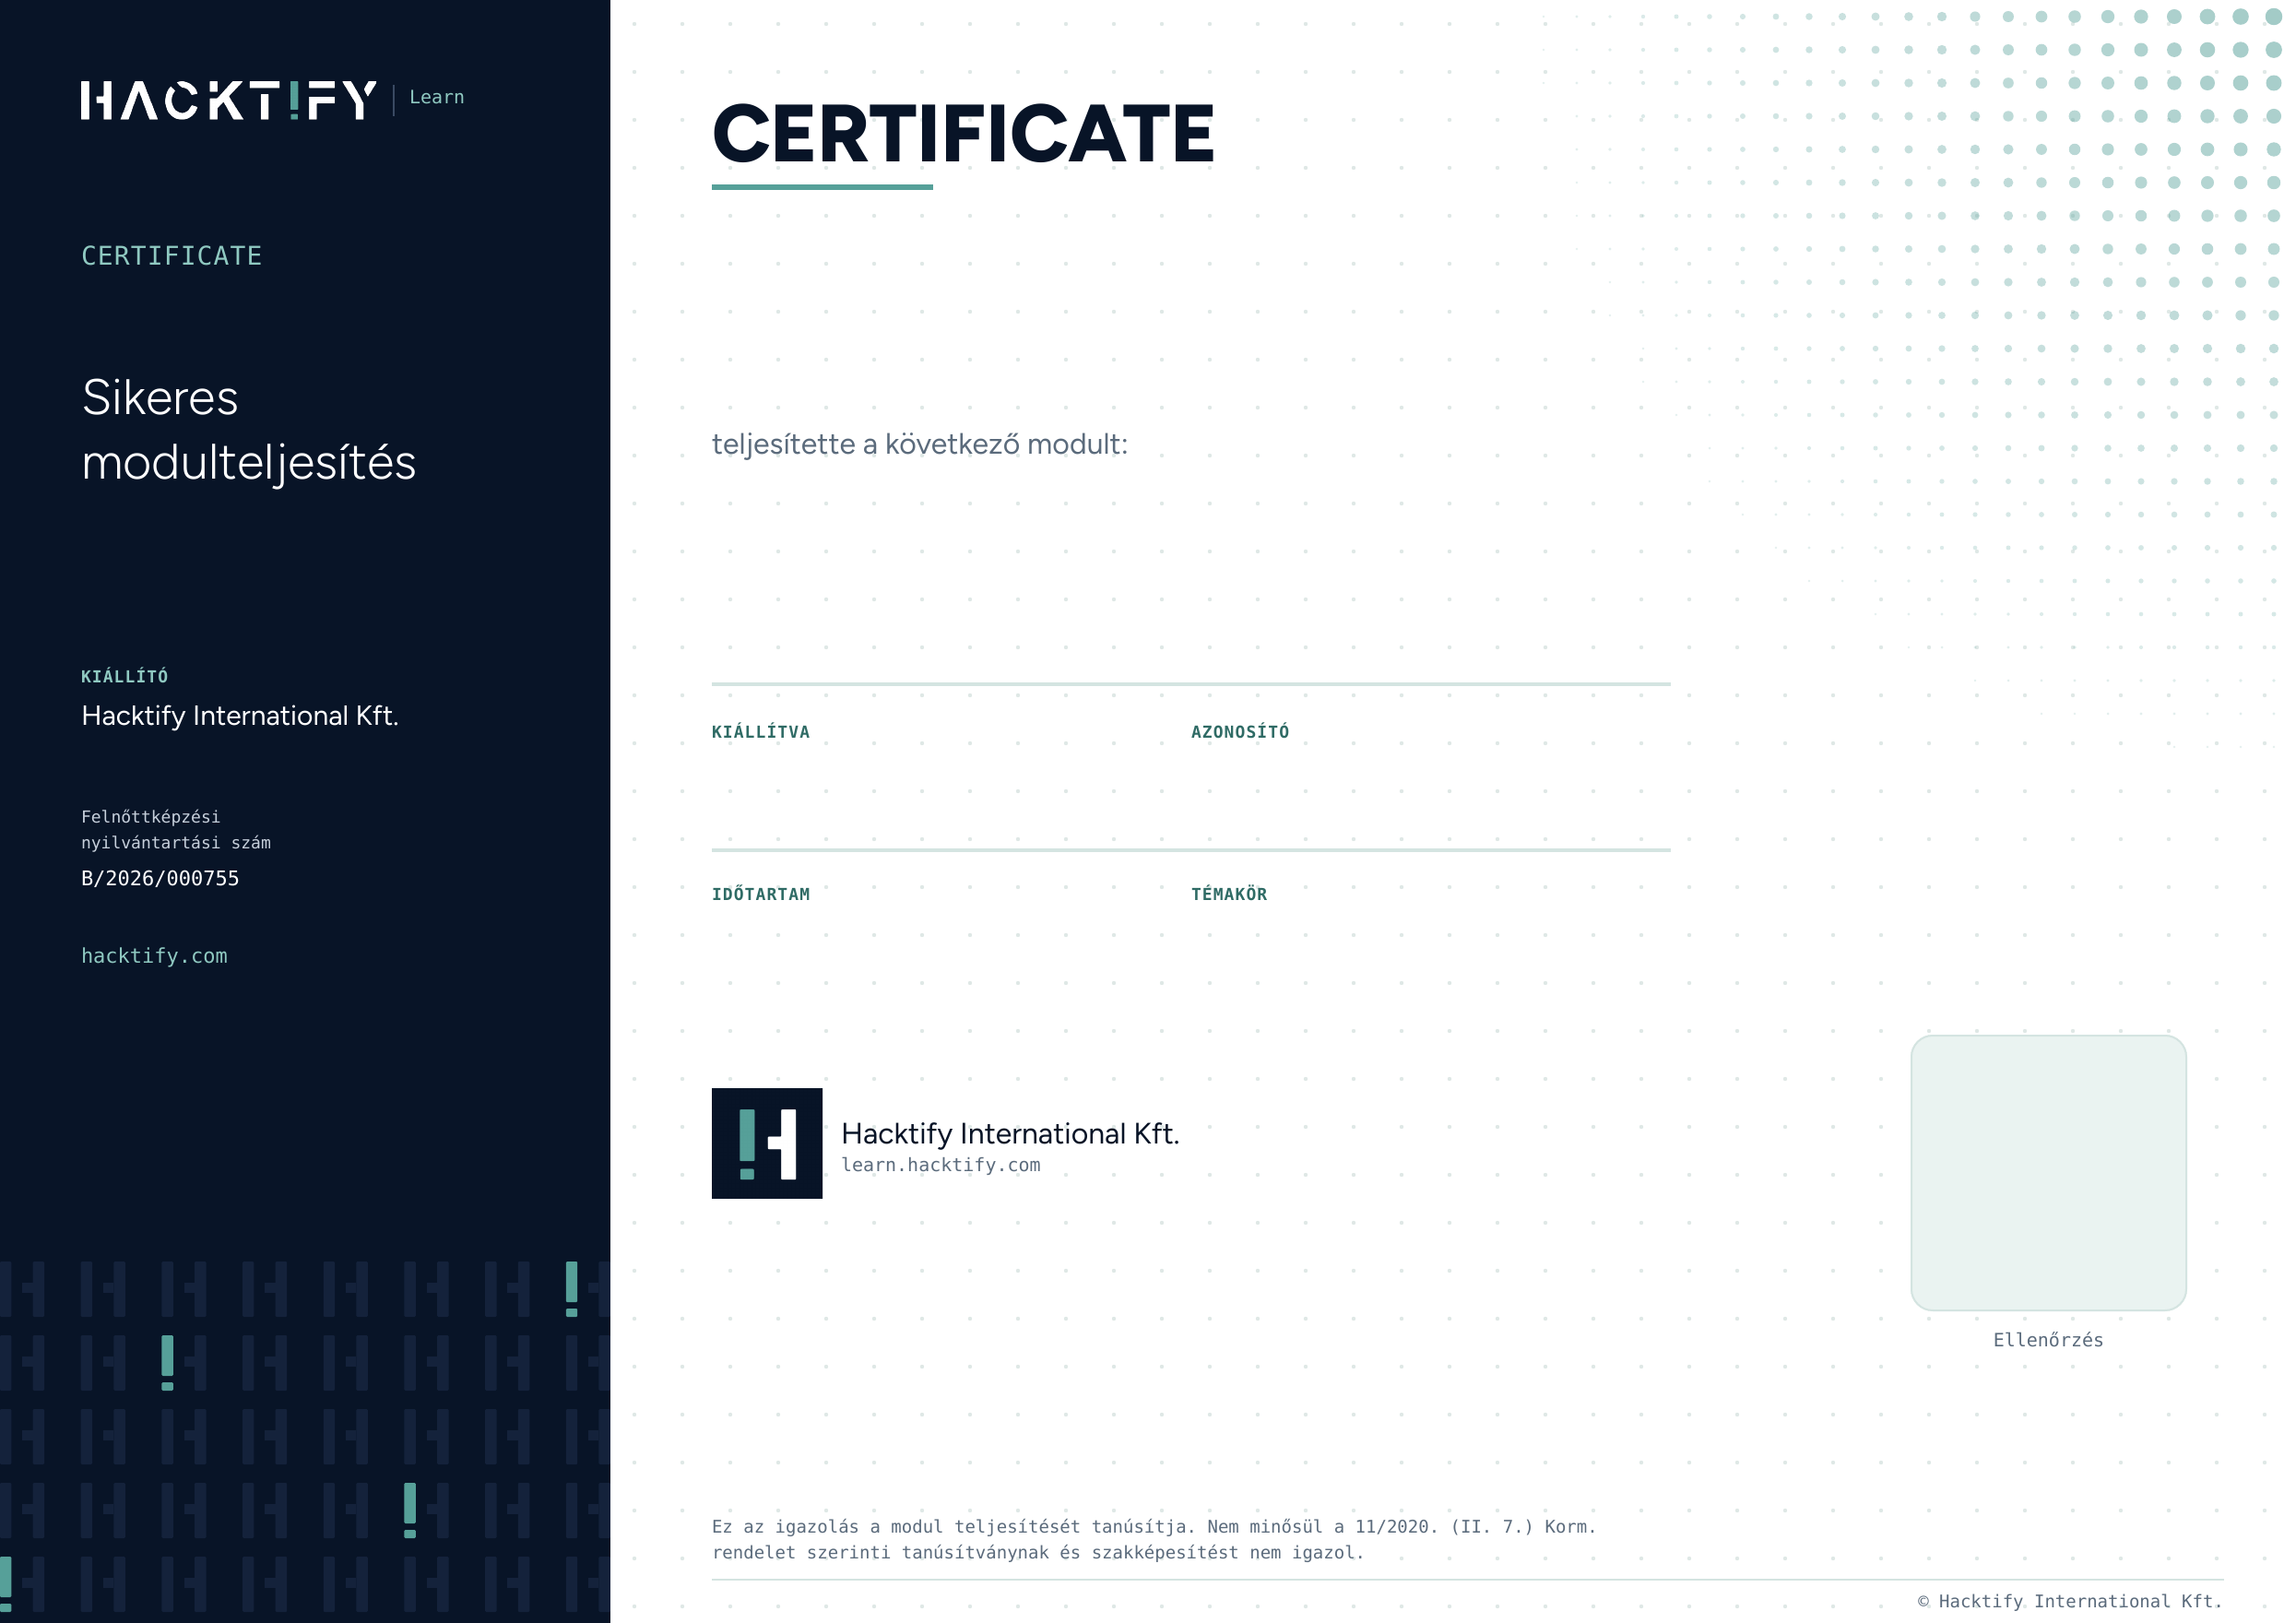
A modul teljesítése után névre szóló igazolást kapsz, amivel megmutathatod, hogy naprakész vagy a kiberbiztonságban. A teljes képzési csomag elvégzésével felnőttképzési tanúsítványt is szerzel.
Értékelések
Még nincs értékelés. Az első visszajelzések a modul elvégzése után jelennek meg itt.